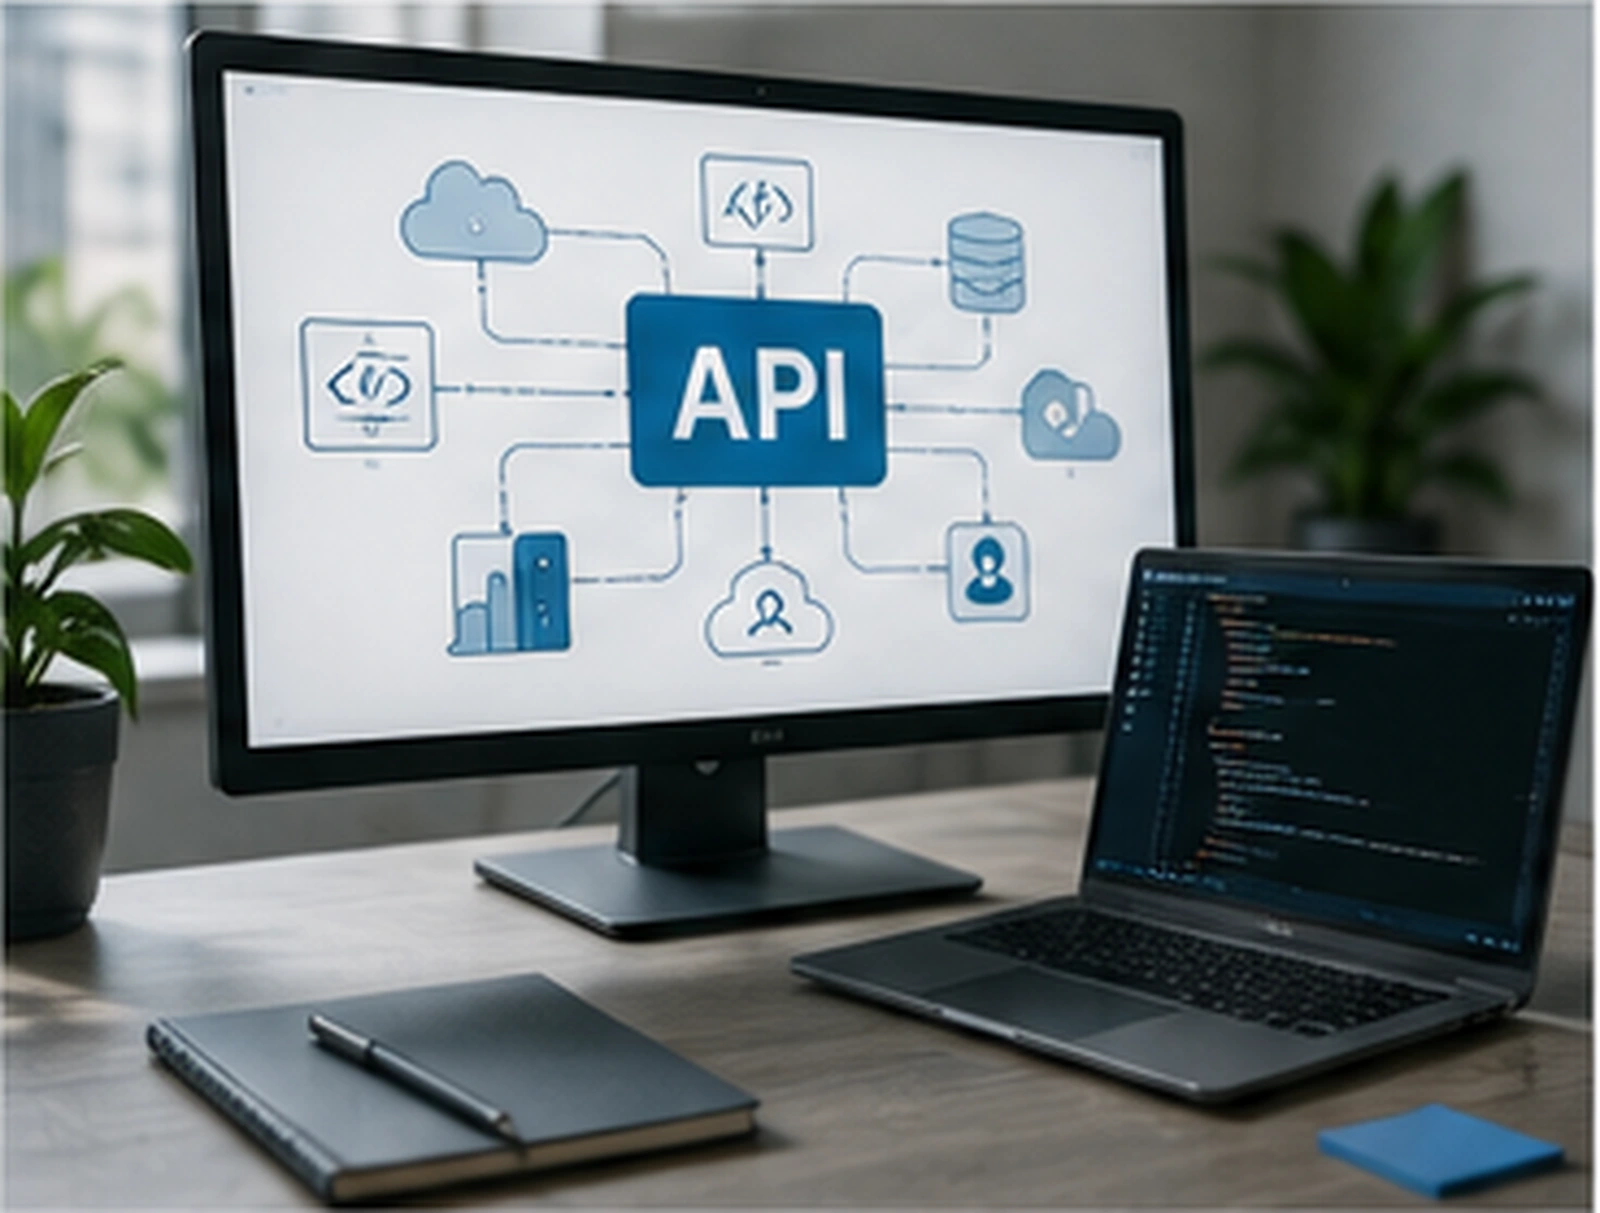
API LMS: progettare interfacce stabili per utenti, corsi e dati formativi invece di affidare ogni integrazione a script isolati.
API LMS per integrazioni: utenti, corsi, iscrizioni, completion, ruoli, token, webhook, versioning, error handling e documentazione.
Progettazione e utilizzo di API LMS in modo platform-agnostic.
API LMS per integrazioni: utenti, corsi, iscrizioni, completion, ruoli, token, webhook, versioning, error handling e documentazione.
Utenti, corsi, enrolment e completion vengono esposti come risorse coerenti.
Definiamo un modello risorse stabile — utenti, corsi, iscrizioni, ruoli — così ogni integrazione parla lo stesso contratto.
Token e OAuth vengono scelti sul contesto.
Progettiamo autenticazione con token, scadenze e rotazione controllata, senza chiavi hard-coded nei client.
Ogni client accede solo alle operazioni necessarie.
Applichiamo autorizzazione fine-grained: ogni endpoint espone solo ciò che il caller è abilitato a leggere o scrivere.
Le modifiche compatibili e breaking vengono gestite esplicitamente.
Versioniamo le API con deprecazioni esplicite, così i client non si rompono a ogni evoluzione.
Liste grandi richiedono paginazione prevedibile.
Gestiamo paginazione e cursori per elenchi grandi senza timeout né payload ingestibili.
Filtri e date riducono dataset inutili.
Esporiamo filtri documentati su corsi, stati e date, riducendo round-trip e logica lato client.
Le operazioni ripetute non devono creare duplicati.
Rendiamo idempotenti le operazioni critiche — iscrizioni, sync, retry — per evitare duplicati dopo errori di rete.
Gli eventi riducono polling e sincronizzazioni aggressive.
Configuriamo webhook su eventi formativi con firma, retry e coda recuperabile.
Codici e messaggi devono aiutare il consumer a reagire.
Normalizziamo errori con codici e messaggi leggibili, utili a debug e monitoring.
I limiti proteggono il servizio e vengono documentati.
Applichiamo rate limit e burst controllati per proteggere LMS e integrazioni da picchi.
Le chiamate rilevanti possono essere ricostruite.
Tracciamo accessi e mutazioni API con audit trail recuperabile per operations e sicurezza.
Ogni endpoint espone solo ciò che serve.
Minimiamo i campi esposti: solo i dati necessari al caso d’uso, non dump completi di anagrafiche.
Esempi e contratti riducono interpretazioni.
Documentiamo endpoint, esempi e lifecycle così i team integratori non dipendono da conoscenza tacita.
Sandbox e test automatizzati proteggono le integrazioni.
Verifichiamo contratti con test di integrazione, sandbox e scenari di errore prima del go-live.
L’API evolve insieme alla piattaforma senza bloccare i consumer.
Governamo creazione, evoluzione e ritiro delle API come prodotto, non come script isolati.
Un’API LMS funziona se contratto, auth e lifecycle restano stabili oltre il singolo script di integrazione.
Progettiamo risorse, webhook, versioning e audit affinché utenti, corsi e dati formativi si colleghino in modo ripetibile.
Cosa dicono i clienti che lavorano con Atlas Learning.


Approfondisci anche Software & Integration Lab.
Domande frequenti su API LMS.
Cosa include un’API LMS ben progettata?
Modello risorse, auth, autorizzazione, versioning, webhook, errori, rate limit, audit e documentazione.
È diversa dalle integrazioni end-to-end?
Sì. Qui il focus è il contratto API e il suo lifecycle; le integrazioni applicative sono un altro percorso.
Come gestite webhook e retry?
Con firma, code recuperabili e idempotenza sulle operazioni sensibili.
Serve documentazione per i team esterni?
Sì. Endpoint, esempi e deprecazioni devono essere leggibili senza knowledge tacita.
Come proteggere dati e accessi?
Least privilege, minimizzazione campi, token governati e audit sulle mutazioni.
Da cosa dipendono tempi e costi?
Da superficie API, volumi, webhook, ambienti di test e livello di governance richiesto.