Sicurezza LMS: proteggere piattaforma, server, accessi e dati con un’architettura progettata a più livelli.
Analizziamo Moodle, server Linux, PHP, database, plugin, account amministrativi, API, backup e monitoraggio per ridurre la superficie di attacco e individuare configurazioni critiche.
La sicurezza di un LMS non dipende da un singolo plugin.
Rete, web server, PHP, Moodle, plugin, database, storage e backup introducono rischi differenti. La protezione efficace nasce quando tutti i livelli vengono progettati e mantenuti in modo coerente.
Più componenti aggiungiamo, più è importante sapere quali devono essere realmente esposti.
La sicurezza Moodle inizia prima ancora che Moodle venga eseguito.
Patch, servizi attivi, utenti, permessi, SSH, firewall e logging del server Linux devono essere gestiti come parte dell’infrastruttura LMS.
Approfondisci Sistemistica Linux.
Sistema operativo, PHP, database, Moodle e plugin devono restare in un ciclo di manutenzione compatibile.
Aggiornare riduce vulnerabilità note, ma non corregge automaticamente account troppo privilegiati, servizi esposti o configurazioni errate.
Approfondisci Aggiornamento Moodle.
Ogni plugin aggiunge codice, dipendenze e funzionalità da mantenere.
Valutiamo provenienza, manutenzione, aggiornamenti, permessi e codice custom. I plugin inutilizzati aumentano superficie di attacco senza aggiungere valore.
Approfondisci Plugin Moodle.
Versione supportata, error handling, TLS, header, directory e file sensibili fanno parte del perimetro.
Nginx o Apache e PHP devono essere configurati per servire ciò che Moodle richiede senza esporre più informazioni o funzionalità del necessario.
Il database non dovrebbe essere più esposto di quanto richiede realmente l’architettura.
Account dedicati, password, privilegi, rete e backup devono essere coerenti con il principio del minimo accesso necessario.
MoodleData non deve essere trattata come una normale cartella pubblica del sito.
Filesystem, ownership e permessi devono permettere a Moodle di lavorare senza rendere direttamente disponibili file che devono passare dal controllo dell’applicazione.
Approfondisci MoodleData.
Gli account con privilegi elevati devono essere pochi, personali e realmente necessari.
Non tutti i problemi di sicurezza vengono dal server: un ruolo Moodle troppo permissivo può esporre funzioni che non dovrebbero essere disponibili.
SSO e gestione centralizzata dell’identità possono migliorare il controllo, ma anche introdurre dipendenze esterne. Ruoli e capability devono restare coerenti con il lavoro reale delle persone.
Approfondisci Integrazioni Moodle.
L’accesso sistemistico deve essere controllato, nominativo e tracciabile.
Chiavi, account dedicati, privilegi minimi, escalation controllata e logging aiutano a ridurre accessi indiscriminati al server.
La protezione perimetrale riduce l’esposizione, ma non sostituisce la sicurezza applicativa.
Firewall e reverse proxy controllano rete e traffico; un WAF può aggiungere un livello ulteriore, ma non corregge un plugin vulnerabile o un account amministratore compromesso.
Abusi sul login, traffico automatizzato e attacchi di rete richiedono livelli di difesa differenti.
Rate limiting, MFA, logging e protezione provider possono ridurre il rischio, senza confondere protezione applicativa e mitigazione di rete.
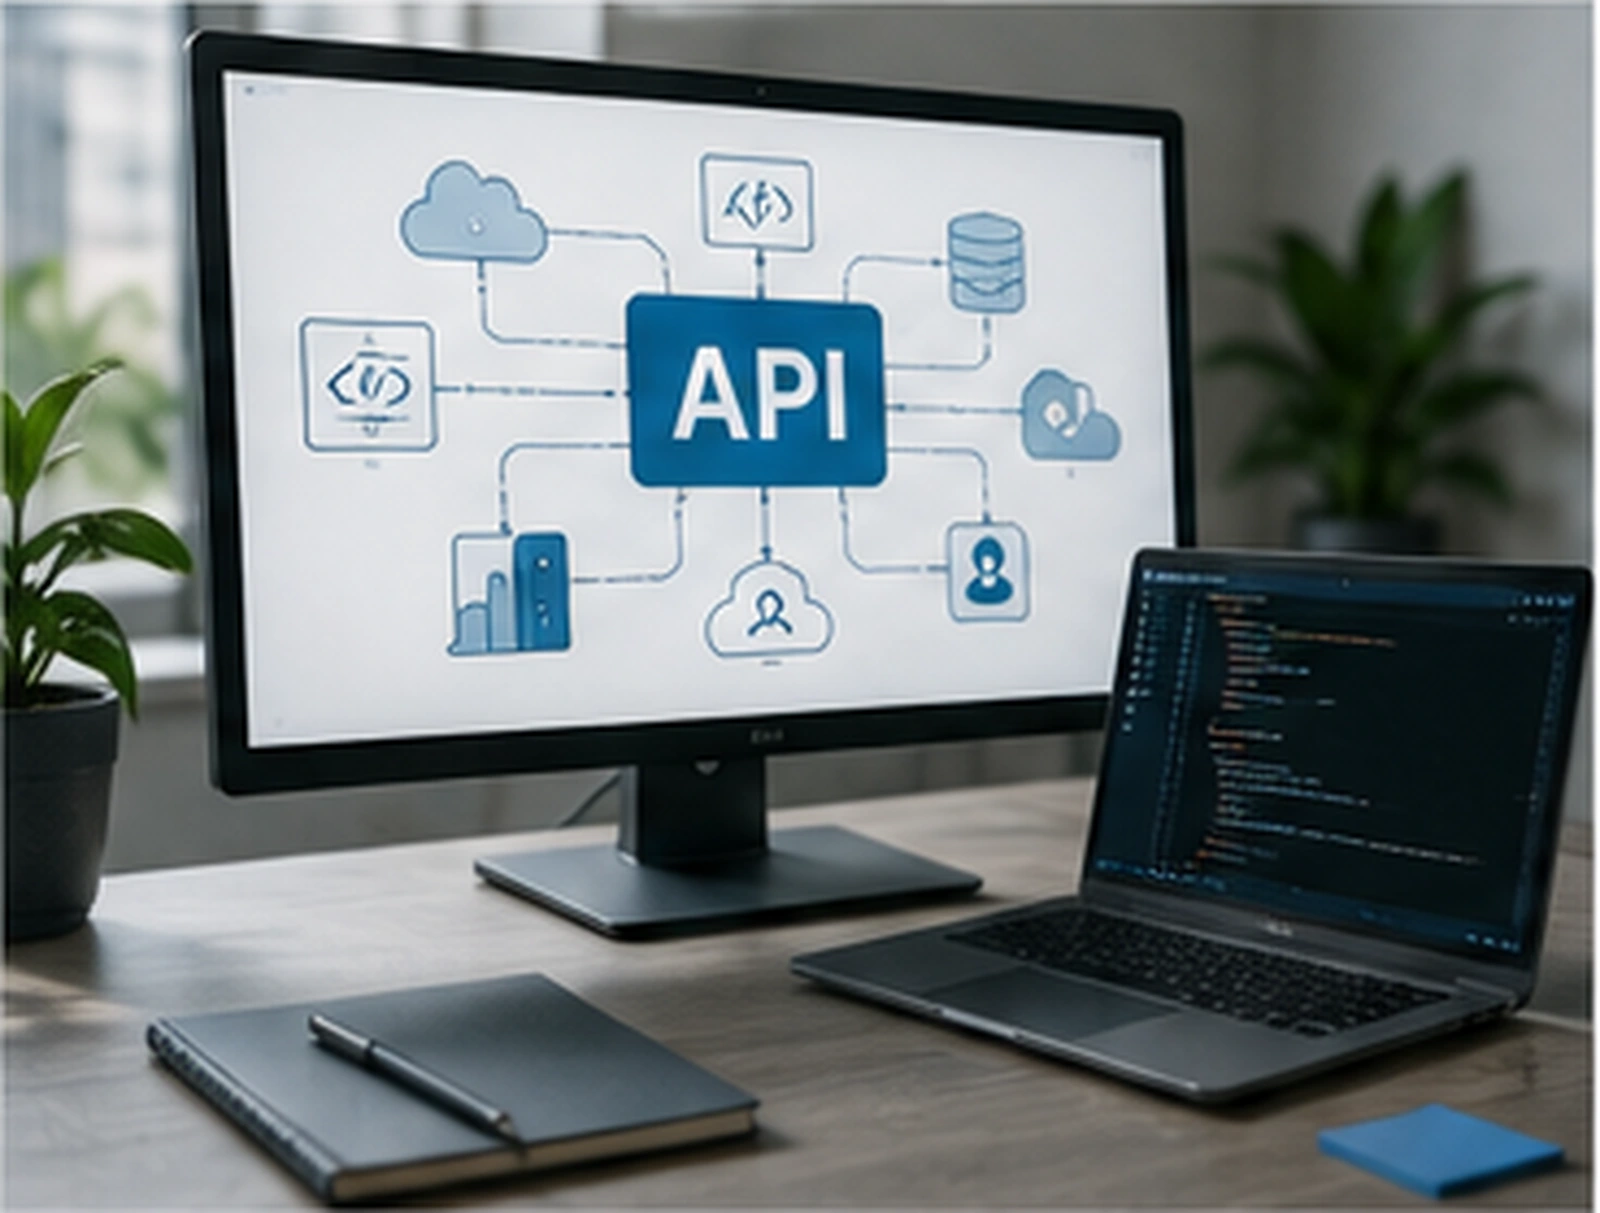
Un token API dovrebbe poter fare soltanto ciò che serve all’integrazione.
Account servizio, token, capability, endpoint e logging devono essere configurati sul principio del minimo privilegio.
Approfondisci API Moodle e Integrazioni Moodle.
Contenuti caricati e pacchetti didattici devono restare dentro un flusso applicativo controllato.
Dimensioni, estensioni, permessi e storage devono essere gestiti senza trasformare le aree di upload in percorsi pubblici non necessari.
Approfondisci Moodle SCORM.
Il backup contiene dati e configurazioni sensibili e deve essere protetto quanto la produzione.
Copie off-site, credenziali separate, cifratura e immutabilità quando appropriata riducono il rischio di perdita simultanea di produzione e backup.
Approfondisci Backup LMS.
La sicurezza comprende anche la capacità di recuperare il servizio dopo un incidente.
Backup puliti, ambiente di recovery, runbook, RTO/RPO e test di restore fanno parte della resilienza complessiva.
Approfondisci Disaster Recovery LMS.
La ridondanza replica anche gli errori di configurazione.
Un cluster vulnerabile resta vulnerabile su più nodi. Alta disponibilità e sicurezza sono complementari ma risolvono rischi differenti.
Approfondisci High Availability LMS.
Per analizzare un’anomalia dobbiamo poter ricostruire cosa è successo e quando.
Log applicativi, di sistema e audit trail devono raccogliere eventi utili senza trasformarsi in un archivio incontrollato.
Login anomali, errori, servizi, spazio, backup e disponibilità devono produrre segnali utili quando cambiano davvero il rischio operativo.
Monitoraggio e alerting non sostituiscono la sicurezza, ma permettono di rilevare prima comportamenti e condizioni che richiedono analisi.
Approfondisci Monitoraggio LMS.
Versioni, configurazioni, componenti, esposizione e dipendenze possono essere analizzati senza confondere l’audit con un penetration test.
L’audit individua criticità e priorità di remediation. Un penetration test, quando previsto, richiede autorizzazione, perimetro e modalità dedicate.
I test più invasivi non devono essere improvvisati sulla produzione.
Quando necessario può essere previsto un test di sicurezza dedicato nel perimetro concordato o con specialisti qualificati, preferendo ambienti controllati quando la metodologia lo consente.
Rilevare, contenere, analizzare, recuperare e imparare: l’incidente deve avere un processo.
Prima riduciamo ciò che non deve essere esposto. Poi proteggiamo ciò che deve restare accessibile.
Quando analizzo la sicurezza di Moodle non guardo soltanto Moodle.
Guardo tutto ciò che permette a Moodle di funzionare: server, account, PHP, database, storage, API, backup e procedure operative.
Cosa dicono i clienti che lavorano con Atlas Learning.
Le recensioni vengono mostrate dinamicamente tramite Trustindex.


Domande frequenti su hardening, accessi e protezione dell’infrastruttura.
Moodle è sicuro?
Moodle può essere configurato in modo sicuro, ma la sicurezza effettiva dipende anche da server, plugin, account, aggiornamenti, rete, database e procedure operative.
Come aumentare la sicurezza di Moodle?
Riducendo l’esposizione, mantenendo aggiornato lo stack, controllando account e privilegi, proteggendo dati e backup e monitorando gli eventi rilevanti.
Come proteggere un server Moodle?
Con patch, servizi minimi, SSH controllato, firewall, privilegi ridotti, logging e configurazione coerente del web stack.
Moodle deve essere aggiornato?
Sì, core e componenti devono rimanere in un ciclo di manutenzione compatibile con versioni supportate e requisiti del progetto.
I plugin Moodle possono essere vulnerabili?
Come qualunque software possono contenere vulnerabilità; per questo vanno scelti, aggiornati e mantenuti con attenzione.
MoodleData è accessibile dal web?
Non dovrebbe essere esposta come normale directory pubblica: l’accesso ai file deve passare dal controllo dell’applicazione secondo l’architettura prevista.
Come proteggere gli account amministratore?
Limitando il numero di admin, usando account personali, MFA quando disponibile, password adeguate e revisione periodica dei privilegi.
Moodle supporta MFA?
La disponibilità e modalità dipendono dalla versione e dalla configurazione scelta; può essere particolarmente utile per account sensibili.
Come proteggere le API Moodle?
Con token e account servizio dedicati, capability minime, endpoint necessari soltanto e logging delle integrazioni.
Serve un firewall per Moodle?
Un firewall aiuta a limitare i servizi esposti, ma è soltanto uno dei livelli di sicurezza.
Serve un WAF?
Può essere utile in alcuni scenari, ma non sostituisce patch, configurazione sicura, controllo accessi e manutenzione del codice.
Come proteggere il database Moodle?
Limitando rete e privilegi, usando account dedicati, proteggendo credenziali e mantenendo backup sicuri e verificabili.
Come proteggere i backup?
Con copie esterne, permessi separati, cifratura, retention e immutabilità quando appropriata.
Cos’è un security audit Moodle?
È una revisione del perimetro applicativo e infrastrutturale per individuare esposizioni, configurazioni critiche, componenti obsoleti e priorità di remediation.
Cos’è un vulnerability assessment?
È l’analisi di vulnerabilità note, versioni, configurazioni e superficie esposta nel perimetro autorizzato.
Cos’è un penetration test?
È un test autorizzato più invasivo che richiede scope, regole e ambiente chiaramente definiti.
High Availability migliora la sicurezza?
Migliora la continuità, non automaticamente la sicurezza: una configurazione vulnerabile può essere replicata su più nodi.
Backup e sicurezza sono collegati?
Sì. I backup possono contenere dati sensibili e sono essenziali per il recupero dopo cancellazioni o incidenti.
Cosa fare dopo un incidente di sicurezza?
Contenere l’evento, preservare le informazioni utili, analizzare la causa, ripristinare da uno stato affidabile e correggere la vulnerabilità.
Come monitorare Moodle per anomalie?
Correlando log, errori, accessi, servizi, backup, capacità e segnali applicativi rilevanti per il rischio operativo.
Qual è oggi il componente che temi maggiormente possa esporre piattaforma o dati?
Quando è stato eseguito l’ultimo controllo completo di server, Moodle, plugin, accessi e backup? Partiamo da queste risposte per costruire l’audit.